개인정보 유출, 과징금 가르는 기준
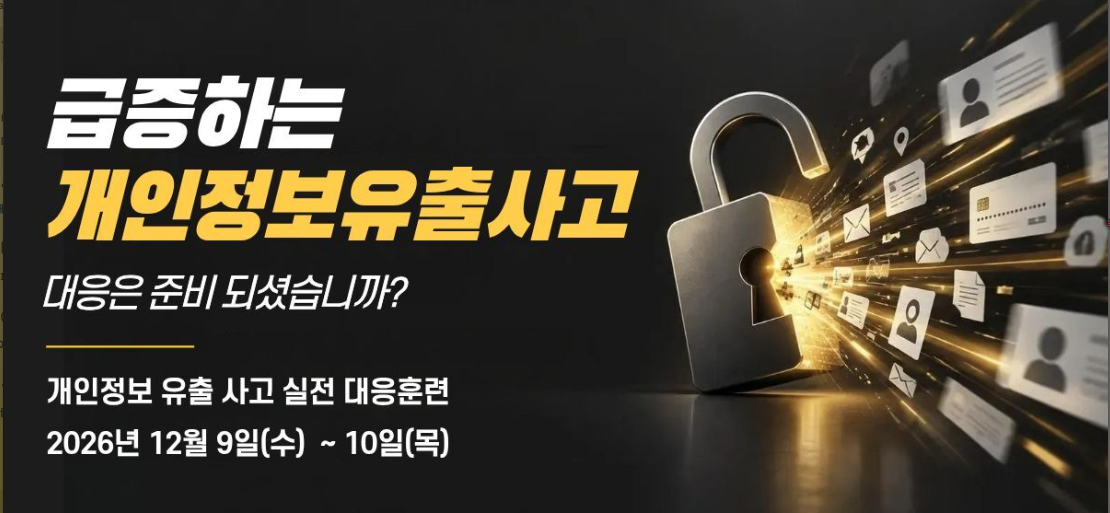
🔔제27기 개인정보 유출사고 실전 대응훈련 교육생 모집
⚡AI가 뚫었는데 기업 탓?
⚡일반 안경과 구별 힘든 스마트안경
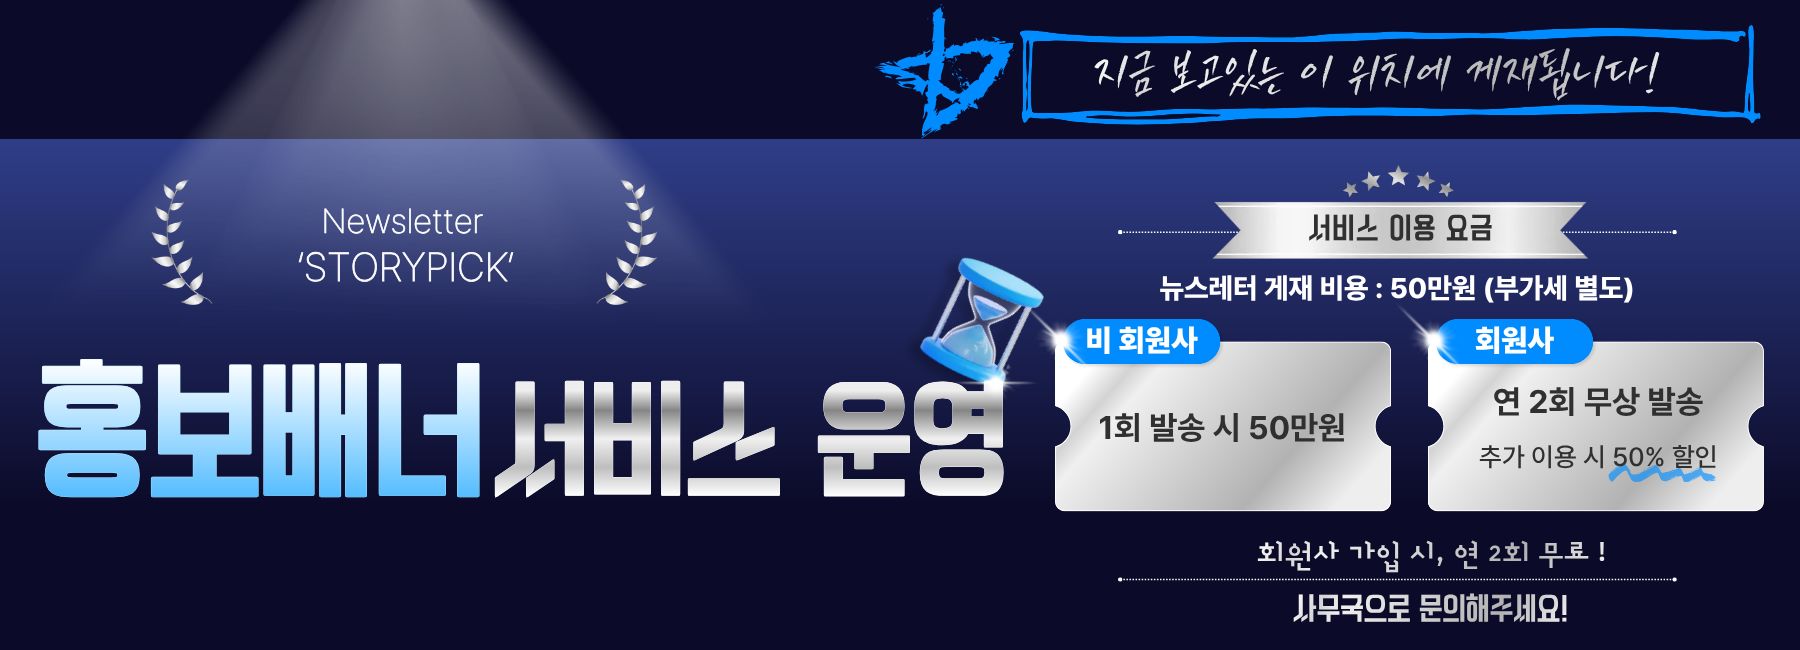
🔔CONCERT 홍보 배너 서비스 안내
🔔CONCERT 'Security Hot-line' 정보공유 게시판 소개 및 사용안내 |
|
|
새로운 정보보호 구인/직 프로세스!! ♣시큐리티 팜♣ |
|
|
[(주) 비바리퍼블리카] 토스 Privacy Manager (5년 이상) (~2026·11·30)
[스타벅스] 어플리케이션 보안 (상시채용)
[팀스파르타 주식회사] Security Solutions Engineer (상시채용)
[토스플레이스 주식회사] Security Engineer (이벤트 분석/사고 대응) (상시채용)
[주식회사 컬리] 컬리 개인정보보호 담당자 (상시채용)
[주식회사 당근마켓] Security Engineer (보안, Detection & Response) (상시채용)
[주식회사 인피니티익스체인지코리아] 정보보호 최고책임자(CISO) (상시채용)
[주식회사 비마이프렌즈] 개인정보보호담당자(Data Privacy Manager) (상시채용)
[주식회사 놀유니버스] Security Operation Manager - 보안 솔루션 운영 (상시채용)
[토스인슈어런스 주식회사] Privacy Manager (상시채용) |
|
|
개인정보 유출사고, 지금 막 유출 사실을 알았다면 무엇부터 해야 할까요?
실제 사고가 발생하면 초기 대응부터 신고·통지, 관계기관 조사 및 언론 대응까지
신속하고 정확한 판단이 요구됩니다.
한국침해사고대응팀협의회(CONCERT)는 실제 유출사고 사례와
각 분야 전문가들의 경험을 바탕으로 현장에서 필요한 대응 역량을 익힐 수 있는
「제27기 개인정보 유출사고 실전 대응훈련」교육생을 모집합니다!
● 신청마감 : 2026년 12월 4일(금) 13:00 (선착순 접수) |
|
|
AI가 뚫었는데 기업 탓?
개인정보 유출, 과징금 가르는 기준
|
|
|
AI가 인간이 미처 인지하지 못한 취약점까지 찾아내 공격하는 시대가 도래하면서, 유출 사고 발생 시 기업의 법적 책임 범위에 대한 관심이 높아지고 있어요. 개인정보보호위원회는 8일 "과징금은 해킹 피해 자체에 대한 제재가 아니라, 법에서 정한 안전조치 의무를 위반했는지에 대한 제재"라는 점을 명확히 밝혔어요. 유출 결과만으로 제재가 자동 부과되는 구조는 아니며, 당시 기술 수준에서 불가항력적인 미지의 취약점 공격이었다면 기업에 책임을 묻기 어렵다는 입장이에요. 반면, 공격자가 AI를 활용했더라도 기공개된 취약점이나 방치된 계정·권한을 파고든 경우라면 이는 '기존 관리 소홀'로 판단되어 책임을 피할 수 없다고 설명했어요.
이러한 판단 기준은 과거 KT 해킹 사건(2014년)의 대법원 및 규제 당국 판결에서도 잘 드러나요. 당시 기술 수준과 보호조치 체계를 고려해 침입을 막지 못한 점 자체에 대해서는 과징금 부과가 취소되었지만, 퇴직자 계정과 연결된 상담 웹주소를 방치해 발생한 정보 조회에 대해서는 5,000만 원의 과징금이 그대로 인정되었어요. 즉, 규제 당국은 '당시 기술로 방어가 어려웠던 영역'과 '기본적 관리로 막을 수 있었던 영역'을 엄격히 구분해 보고 있으며, 취약점 패치 미적용이나 우회 차단 조치 미비 여부, 사고 전후의 예방 투자와 신속한 대응 내역 등을 종합적으로 따져 과징금을 산정하고 있어요.
결국 AI 기반 공격이 고도화되더라도 규제 당국이 요구하는 면책과 책임의 잣대는 '기본적인 안전조치 의무를 다했는가'로 귀결된다고 볼 수 있어요. 고도화된 위협 방어 솔루션을 고민하기에 앞서, 알려진 보안 패치의 즉각적인 적용과 퇴직자·유휴 계정 권한 회수처럼 가장 기본이 되는 보안 관리 체계부터 선제적으로 정비해 둘 필요가 있어 보여요.
<관련기사>
◌ 개인정보 유출 잇따르자 예방 강화...정부, AI 해킹 대응책 논의 (2026.11.03.)
◌ 비전공자가 AI로 골프장 등 개인정보 820만건 탈취에 협박까지 (2026.10.26.)
◌ AI 해킹 공격 나날이 진화하는데 대책은 ‘과징금 폭탄’ (2026.10.19.)
|
|
|
일반 안경과 구별 힘든 스마트안경
정부, 연내 보호지침 추진
|
|
|
최근 일상 속 웨어러블 디바이스가 빠르게 고도화되면서, 스마트안경을 둘러싼 사생활 침해와 정보 유출 우려가 실무적인 보안 이슈로 떠오르고 있어요. 정부와 교육당국도 발 빠르게 대응에 나섰는데요. 개인정보보호위원회는 9일 법원·시험장뿐만 아니라 화장실, 탈의실 등 촬영 제한 장소에서의 스마트안경 착용 및 이용 자제를 당부했어요. 무단 촬영 시 초상권 침해는 물론 '성폭력처벌법', '정보통신망법', '통신비밀보호법' 등 관련 법령에 따라 처벌받을 수 있음을 명확히 짚었어요. 실제로 교육당국은 오는 19일 치러지는 2027학년도 대학수학능력시험에서 스마트안경 반입을 전면 금지하고, 전국 1,312곳의 시험장에 기기 판별을 위한 전담 요원을 1명씩 배치하기로 결정했어요.
이처럼 규제와 현장 단속이 강화되는 근본적인 원인은 스마트안경의 하드웨어적 특성에 있어요. 카메라·마이크·센서와 생성형 AI가 결합된 스마트안경은 일반 안경과 외관상 구별이 어렵고 별도의 조작 제스처 없이도 정보 수집이 가능해요. 기기를 벗어둔 상태에서도 촬영이 가능한 기종이 있는 데다, 촬영 알림 표시등(LED) 역시 시인성이 낮거나 물리적으로 가릴 수 있어 주변에서 인지하기가 매우 어려워요. 이에 따라 개인정보위는 이용자뿐만 아니라 제조사·서비스 제공사가 함께 지켜야 할 구체적 기준을 담은 '스마트안경 개인정보 보호 가이드라인'을 마련하겠다고 밝혔어요.
스마트안경 시장은 2026년 30억 5,000만 달러에서 2032년 105억 8,000만 달러 규모로 연평균 22.88% 성장할 것으로 전망되는 만큼, 오피스나 연구 공간 등 기업 내부로의 유입도 시간문제로 보여요. 앞으로는 모바일 기기 통제 수준을 넘어, 착용형 AI 하드웨어에 대비한 사내 물리 보안 구역 재정비와 출입 보안 정책의 실효성을 선제적으로 점검해 둘 필요가 있겠어요.
<관련기사>
◌ 중·고교 내신 시험, ‘스마트안경’에 뚫렸다…올해 ‘커닝’ 4건 적발 (2026.11.09.)
◌ 대학 중간고사에서도 'AI 안경 착용' 부정행위 첫 적발 (2026.11.09.)
◌ 수능날 'AI 안경' 쓰면 N수생 된다…'모바일 신분증' 안 돼 (2026.11.09.)
|
|
|
Newsletter ‘STORYPICK’은 메일과 SNS(페이스북)를 통해
회원사 임직원과 교육, 행사참여자등 수신동의자에게 배포됩니다!
※ 정보보호 실무 관점에서 유의미한 콘텐츠만 게재 가능해요!
(보안 관련 세미나, 컨퍼런스 및 초청행사 안내, 설문조사 및 자료 공유 등)
|
|
|
CONCERT 'Security Hot-line' 정보공유 게시판 소개 및 사용안내 |
|
|
정보공유 게시판인 ‘Security Hot-line’을 소개해 드립니다!
사무국에서 긴급하게 회원분들께 전달할 이슈사항을 게시하기도 하고
정보보호 책임자/실무자들이 직접 참여해 질문과 답을 하며,
CONCERT 회원사를 비롯한 정보보호 담당자들이라면
누구나 참여해 현안공유와 해결방안을 함께 나누는 공간입니다. |
|
|
신뢰를 바탕으로 유익한 정보 공유가 활발히 이뤄질 수 있도록
여러분의 많은 관심과 적극적인 참여 부탁드립니다! |
|
|
(사)한국침해사고대응팀협의회(CONCERT)
서울시 서초구 서초중앙로 28길 14, 진정빌딩 3F
|
|
|
|
|